VLAN im Firmennetzwerk: Gäste-WLAN, Server und Arbeitsplätze sicher trennen
Buchhaltung, Verwaltungssoftware und Gäste-WLAN hängen bei vielen Kunden im selben Netz. Wir zeigen, wie wir Netzwerke mit VLANs, OPNsense, MikroTik und UniFi in getrennte Zonen aufteilen, und was dafür an Hardware und Planung nötig ist.
Beispielhafter Ablauf, Details je nach Umgebung unterschiedlich.
DAS PROBLEM
Ein Netz für alles ist keine Trennung
Ein typisches Firmennetzwerk, das wir bei Kunden vorfinden, sieht oft gleich aus: ein einziges Netz für Buchhaltung, Arbeitsplätze und Gäste.
Sensible Systeme offen erreichbar
Der Server mit der Verwaltungssoftware hängt oft im gleichen Subnetz wie jeder andere Arbeitsplatz.
Gäste ohne echte Trennung
Ein Gäste-Laptop im Empfang kann technisch oft dieselben Geräte erreichen wie ein Mitarbeiter-PC, wenn keine wirksame Trennung eingerichtet ist.
Keine Zugriffskontrolle
Geräte im selben Netz können je nach lokalen Regeln und Diensten direkt miteinander kommunizieren, auch wenn sie dort nichts zu suchen haben.
Im selben VLAN keine Trennung
Geräte im gleichen VLAN können weiterhin direkt miteinander kommunizieren. Eine Trennung entsteht erst zwischen verschiedenen VLANs.
Was das in der Praxis bedeutet
Wird ein Gerät im Gäste-WLAN kompromittiert, kann es im schlimmsten Fall direkt mit Systemen im selben Netz kommunizieren, ohne eine weitere Hürde überwinden zu müssen.
GRUNDLAGEN
Was ein VLAN kann und was nicht
VLAN steht für Virtual Local Area Network: Ein physisches Netzwerk wird logisch in mehrere getrennte Netze aufgeteilt, ohne dafür extra Kabel zu verlegen.
Logische statt physische Trennung
Jedes VLAN verhält sich wie ein eigenes Netzwerk, auch wenn am Ende alles über dieselben Switches und Leitungen läuft.
Firewall entscheidet zwischen VLANs
Bei richtigem Aufbau läuft der Verkehr zwischen VLANs über die Firewall und wird dort nach den festgelegten Regeln erlaubt oder blockiert.
Erst mit passenden Regeln sicher
Den gewünschten Schutz bringen erst sauber geplante Firewall-Regeln und anschließende Tests.
DATENSCHUTZ
Netzwerksegmentierung und die DSGVO
Buchhaltung und Verwaltungssoftware verarbeiten in aller Regel personenbezogene Daten: Gehälter, Kundendaten, Vertragsinhalte.
Der Gesetzestext dazu, ohne eigene Rechtsbewertung:
Art. 32 DSGVO verlangt:
"geeignete technische und organisatorische Maßnahmen",
angepasst an Stand der Technik, Implementierungskosten,
Art, Umfang und Zwecke der Verarbeitung sowie das Risiko
für die Rechte und Freiheiten betroffener Personen.
VLANs schreibt Art. 32 nicht ausdrücklich vor. Netzwerksegmentierung kann aber eine geeignete Maßnahme sein, um Zugriffe auf Systeme mit personenbezogenen Daten zu begrenzen. Welche Maßnahmen im Einzelfall erforderlich sind, hängt vom jeweiligen Risiko und der konkreten Umgebung ab.
IN DER PRAXIS
Ein Beispiel für Firewall-Regeln
Wie die Trennung konkret aussieht, hängt vom Einzelfall ab. Ein typisches Muster sieht etwa so aus:
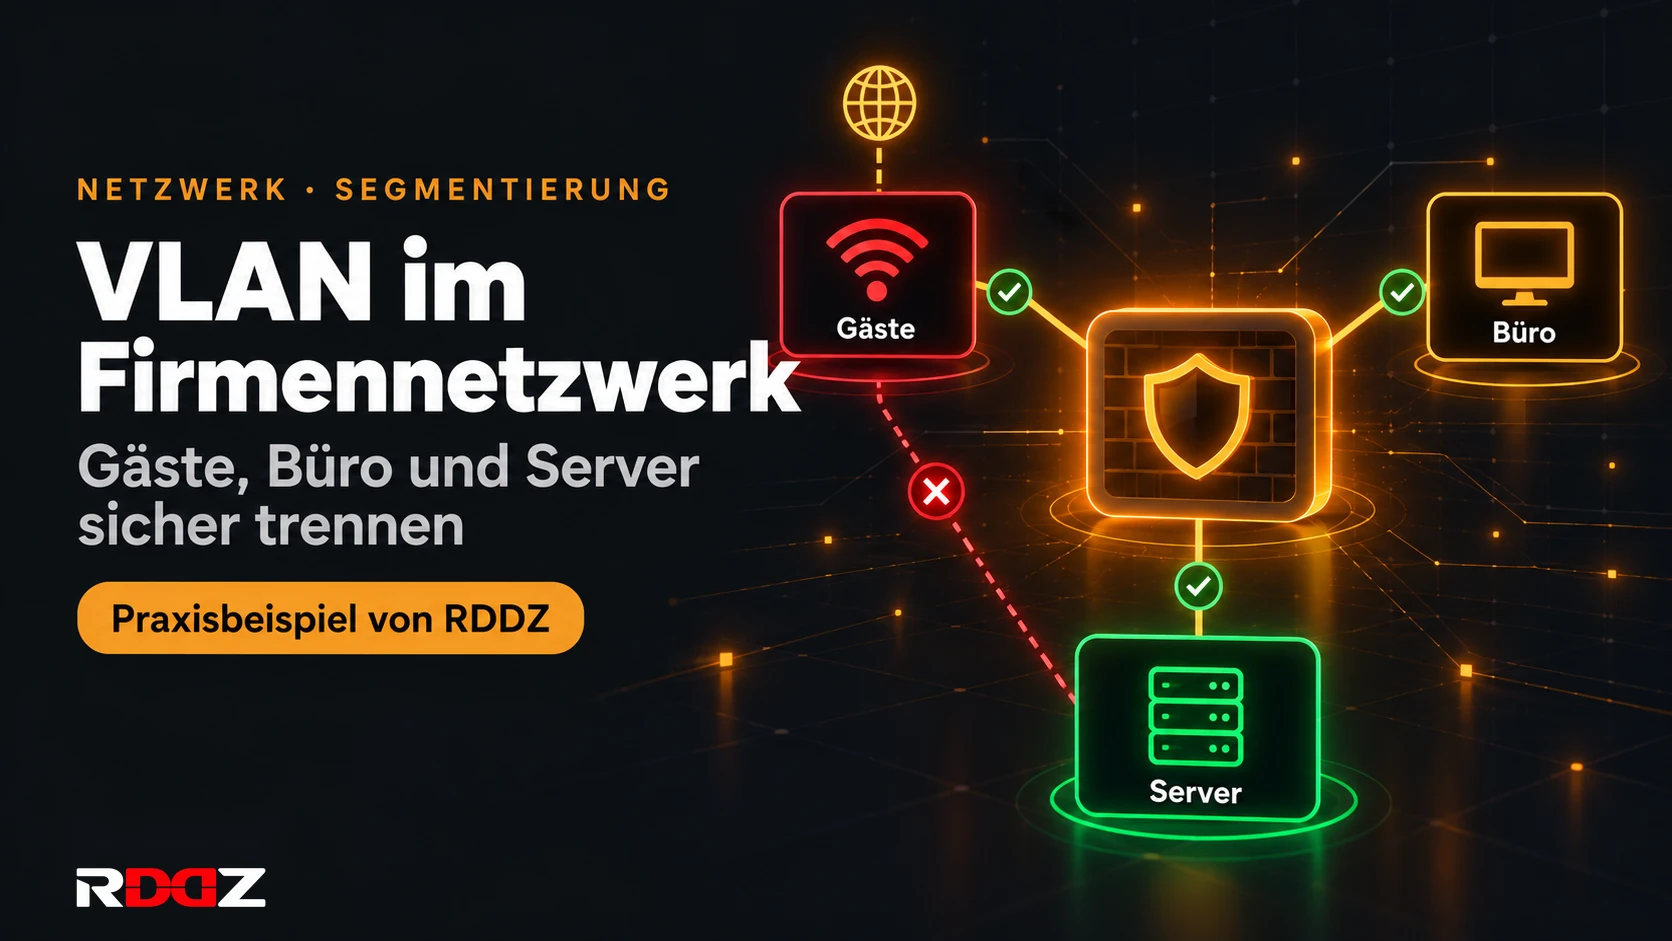
Gäste: nur Internet
Gäste dürfen ins Internet, aber nicht auf interne Server oder Verwaltungsoberflächen zugreifen.
Mitarbeiter: nur was gebraucht wird
Mitarbeiter erhalten nur Zugriff auf die Systeme, die sie für ihre Arbeit tatsächlich benötigen.
Verwaltung: eigene Zugriffsgrenzen
Administrationszugriffe auf Firewall, Switches und Access Points sind auf dafür vorgesehene Geräte oder Netze beschränkt.
Default Deny als Ausgangsbasis
Nicht benötigte Verbindungen zwischen VLANs werden standardmäßig blockiert. Die Planung für die jeweilige Umgebung bleibt trotzdem nötig.
NICHT VERGESSEN
Weitere Geräte und Tests
Weitere Geräte im Netz
Drucker, NAS-Systeme, VoIP-Telefone und IoT-Geräte sollten bei der Planung mitgedacht werden, auch wenn sie nicht immer eine eigene Zone brauchen.
Tests nach der Einrichtung
Aus dem Gäste-WLAN gezielt prüfen, ob Server, Drucker, NAS und Verwaltungsoberflächen wirklich nicht erreichbar sind, auch über IPv6 und nicht nur über IPv4.
UMSETZUNG
Was man dafür braucht
Ein einfaches Gastnetz, wie es z. B. eine FRITZ!Box bietet, trennt Gäste vom Heimnetz. Für mehrere frei konfigurierbare Zonen mit individuellen Firewall-Regeln braucht es darüber hinaus passende Netzwerktechnik:
Firewall mit VLAN-Routing
Bei uns in der Regel OPNsense, die VLAN-Routing und Regeln pro VLAN beherrscht.
VLAN-fähige Switches
Managed Switches, je nach Projekt häufig MikroTik, teils auch UniFi-Switches.
Access Points mit VLAN-Zuordnung
Meist UniFi-Access-Points, bei denen sich z. B. das Gäste-WLAN-SSID automatisch dem richtigen, isolierten VLAN zuordnen lässt.
Bestandsaufnahme
Welche Geräte und Systeme gibt es, und wer muss worauf zugreifen?
VLAN-Konzept erstellen
Zonen und Firewall-Regeln passend zu den vorhandenen Systemen und dem Schutzbedarf festlegen.
Umsetzung an Firewall, Switches, APs
Konfiguration der VLANs und Firewall-Regeln auf der vorhandenen oder neu beschafften Hardware.
Testphase inkl. IPv6
Prüfen, dass alle wirklich benötigten Verbindungen funktionieren und alle anderen blockiert sind.
FAZIT
Netzwerksegmentierung braucht Planung und Tests
Ein Netzwerk, in dem Buchhaltung, Verwaltungssoftware und Gäste-WLAN im selben Netz liegen, kommt bei Kunden häufig vor. VLANs mit sauber geplanten Firewall-Regeln können den Zugriff auf sensible Systeme deutlich einschränken, ersetzen aber keine sorgfältige Planung und regelmäßige Überprüfung.
Welche Trennung sinnvoll ist, hängt von den vorhandenen Systemen, den benötigten Verbindungen und dem Schutzbedarf ab.
Hinweis: Dieser Beitrag beschreibt unser generelles Vorgehen bei Kundenprojekten, keine konkrete Kundenumgebung und keine Rechtsberatung. Details hängen immer vom Einzelfall ab.
FAQ
Häufige Fragen zur Netzwerksegmentierung
Was ist der Unterschied zwischen einem VLAN und einem separaten Netzwerk?
Reicht eine FRITZ!Box nicht aus?
Welche Hardware setzt ihr typischerweise ein?
Ist VLAN-Trennung eine DSGVO-Pflicht?
Wie prüft man, ob die Trennung wirklich funktioniert?
QUELLEN
Quellen und Links
- Art. 32 DSGVO, Sicherheit der Verarbeitung: offizieller Verordnungstext auf eur-lex.europa.eu, lesbar aufbereitet auf dsgvo-gesetz.de
- OPNsense-Dokumentation: VLAN and LAGG Setup
- MikroTik-Dokumentation: VLAN – RouterOS
- UniFi-Dokumentation: Creating Virtual Networks (VLANs)
Netzwerkinfrastruktur auf den Prüfstand stellen?
Ob Ihr Netzwerk sauber getrennt ist, klären wir gern in einer Bestandsaufnahme.